
Personen
Stefan Hermes verstärkt Vorstand der BREKO eG
Mehr
Tobias Bargel ist neuer CEO der Digital Classroom Group
Mehr
Neue Doppelspitze bei Herweck
Mehr
Carmen Keller ist neur Global Marketing Director bei Spitch
Mehr
Konstantin Elsässer leitet das BITMi-Hauptstadtbüro
Mehr
Sebastian Rudow ist neuer CRO bei Tele Columbus
MehrUnser aktuelles Heft ...
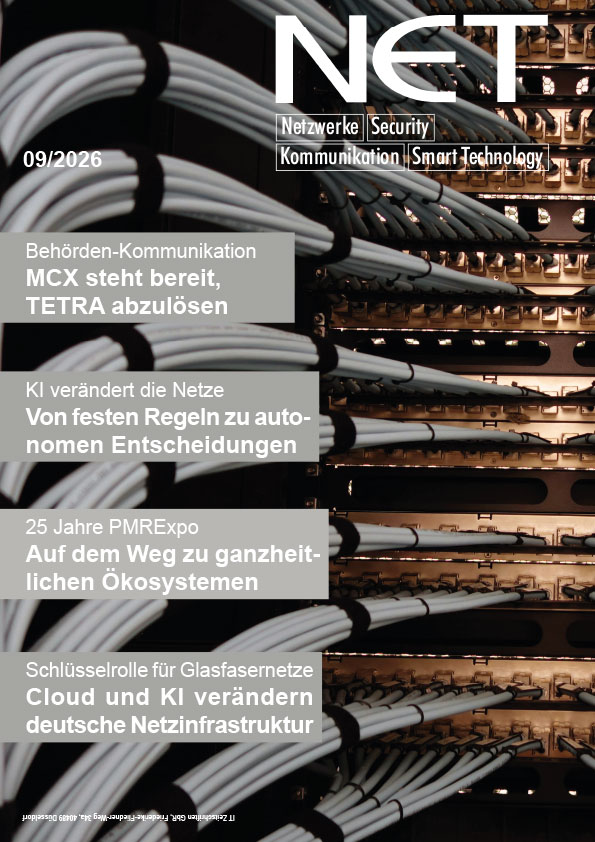
... können Sie auszugsweise online ansehen (Heft anklicken). Weitere Informationen zum Abo hier.
Lesen Sie auch über ...
Von der KI-Rebellion zur KI-Strategie
Adlon kombiniert KI-Strategie-Beratung, Copilot-Einführung, Governance und Prozessautomatisierung in einem strukturieren Aktionsplan für eine sichere und wirtschaftliche KI-Nutzung.
Mit der neuen Adlon AI Journey bündelt die Adlon Intelligent Solutions GmbH ihr Angebot für Künstliche Intelligenz, Microsoft Copilot und Prozessautomatisierung in einem systematischen Vorgehensmodell. Es soll Unternehmen helfen, ungeordnete KI-Initiativen in sichere, wirtschaftlich bewertete und produktiv nutzbare Anwendungen zu überführen – von der ersten Orientierung über Governance und Adoption bis zur Automatisierung von Geschäftsprozessen.
Wenn aus Schatten-KI eine KI-Rebellion wird
Künstliche Intelligenz hält Einzug in Arbeitsplätze. Mitarbeitende testen KI-Tools eigenständig, Fachbereiche starten Pilotprojekte und Führungskräfte diskutieren über neue Effizienzpotenziale.
Was zunächst nach Innovationskraft klingt, führt jedoch häufig zu unkoordiniertem Aktionismus. Unterschiedliche Tools werden parallel beschafft, Budgets verteilt, Daten in externe Systeme eingegeben und erste Anwendungen aufgebaut, ohne dass Strategie, Governance oder Sicherheitsrichtlinien definiert sind.
Die Folgen reichen von unnötigen Lizenzkosten, doppelten Investitionen, unklaren Verantwortlichkeiten, Sicherheitsrisiken bis hin zu fehlender Priorisierung. Kritisch wird es vor allem dann, wenn Unternehmen nicht mehr nachvollziehen können, welche KI-Initiativen einen belastbaren Nutzen erzeugen und welche lediglich Ressourcen binden.
„Die größte Herausforderung ist heute nicht die Technologie, sondern die fehlende Orientierung. Im Gespräch mit Unternehmen sehen wir, dass KI-Investitionen häufig starten, bevor Risiken, Prioritäten oder wirtschaftlicher Nutzen sauber bewertet sind“, sagt Nikolaus Streich, Head of Application bei Adlon.
Struktur statt Aktionismus
Genau hier setzt die Adlon AI Journey an. Statt mit einzelnen Tools oder technischen Einzellösungen zu starten, verfolgt Adlon ein strukturiertes Vorgehensmodell. Unternehmen werden dort abgeholt, wo sie stehen: von ersten Überlegungen über Sicherheits- und Governance-Fragen bis hin zu produktiven Copilot-, Agenten- und Automatisierungslösungen.
Im Mittelpunkt stehen dabei nicht Technologien, sondern die Herausforderungen der Unternehmen:
- Orientierung bei KI-Prioritäten statt Einzelinitiativen
- Produktive Anwendungsfälle statt Aktionismus durch isolierte Too-Experimente
- Kontrollierte Berechtigungen und Zugänge statt unkontrollierter Datennutzung
- Bewertete Investitionen statt unkontrollierter Ausgaben
- Messbare Ergebnisse statt willkürlicher KI-Hype
„Unternehmen suchen nicht nach bloßer KI-Technologie. Sie suchen nach Orientierung, Produktivität, Sicherheit und konkreten Ergebnissen. Unser Ziel ist es, genau diese Anforderungen mit einem pragmatischen und wirtschaftlichen Vorgehen zu verbinden“, so Nikolaus Streich weiter.
KI-Nutzung mit Plan und Sicherheitsnetz
Die Adlon AI Journey verbindet Strategie, Governance, Adoption, Microsoft Copilot, KI-Agenten und Prozessautomatisierung in einem durchgängigen Modell. Besonderen Wert legt Adlon auf einen Security-by-Design-Ansatz und die wirtschaftliche Bewertung von KI-Investitionen. Unternehmen erhalten so einen klaren Fahrplan, wie sie KI sicher einführen, produktiv nutzen und schrittweise skalieren können.
„Produktivität, Sicherheit und messbarer Nutzen sind das Ziel. Die Adlon AI Journey schafft dafür einen nachvollziehbaren Weg vom ersten Workshop bis zur produktiven Automatisierung“, betont Nikolaus Streich.
(Fotos:Adlon)
Open-Access-Kooperation für Niedersachsen
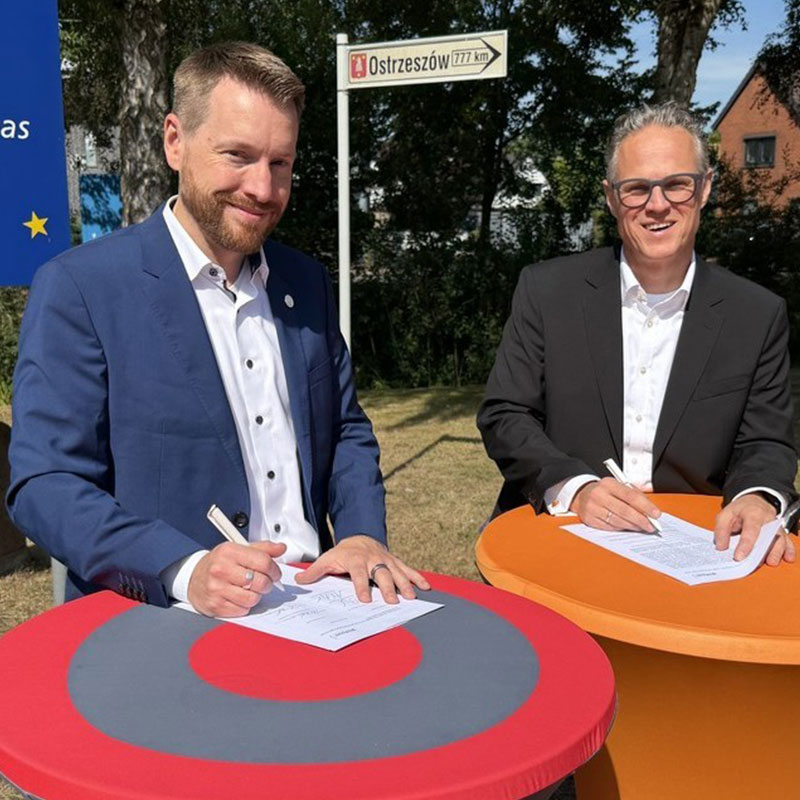
Die Glasfasernetzbetreiber Glasfaser Nordwest und GVG Glasfaser haben eine Open-Access-Vereinbarung getroffen. Diese erstreckt sich auf die Ortsteile Brinkum, Moordeich und Varrel der Gemeinde Stuhr (Landkreis Diepholz, Niedersachsen).
Kern der Zusammenarbeit: Glasfaser Nordwest, das Joint Venture von EWE und Deutscher Telekom, kooperiert in Stuhr-Brinkum, -Moordeich und -Varrel mit der Unternehmensgruppe GVG Glasfaser, die hier ebenfalls eigenwirtschaftlich reine Glasfaser (fibre to the home – FTTH) verlegen wollte. Stattdessen nutzt die GVG zur Versorgung der Kunden ihrer Marke nordischnet das neu errichtete FTTH-Netz von Glasfaser Nordwest. Für die Nutzung des Netzes haben sich beide Anbieter auf faire, diskriminierungsfreie Konditionen geeinigt. Die Vereinbarung deckt ein Ausbaugebiet von gut 11.000 Adressen mit Privathaushalten und Gewerbebetrieben ab.
Mit der für Stuhr nun geschlossenen Open-Access-Kooperation steht auf dem derzeit entstehenden Glasfasernetz der Glasfaser Nordwest in Kürze eine noch größere Zahl unterschiedlicher Diensteanbieter zur Verfügung – ganz ohne zusätzliche Bauarbeiten. Das schafft mehr Wahlfreiheit, einen unkomplizierten Zugang zu leistungsfähiger digitaler Infrastruktur.
(Foto: GVG Glasfaser)
Automatischer Login durch programmierbare Netze
Wer kennt es nicht: Das beste Passwort ist das, das man erst gar nicht eingeben muss. Während die ganze Welt über künstliche Intelligenz spricht, verändert eine Umstellung im Hintergrund ganz praktisch den Alltag der Nutzer: Die Idee der stillen Verifizierung bricht mit den gewohnten umständlichen SMS-Zusendungen und wird sogar schon im deutschen Profisport eingesetzt.
Gelungenes Produktdesign zeichnet sich durch Einfachheit aus. Im Idealfall verschwindet die Benutzeroberfläche aus der Wahrnehmung der Nutzer. Sie müssen gar nicht mehr darüber nachdenken, wie etwas funktioniert, sondern können sich ganz auf ihr Ziel konzentrieren. Jeder zusätzliche Zwischenschritt, etwa das Übertragen eines Bestätigungscodes zwischen zwei Apps, unterbricht diesen Fluss und wird im digitalen Alltag mit seinen vielen Anwendungen zunehmend als störend empfunden.
In der Netztechnik stellt sich daher schon lange eine grundlegende Frage: Welche Prozesse sollte das Netz automatisch im Hintergrund regeln, und was muss der Nutzer zwingend noch von Hand bestätigen? Bisher neigte die Industrie zu einer gewissen Überregulierung. Anwender werden systematisch dazu aufgefordert, Identitäten nachzuweisen, die dem Mobilfunknetz technisch längst bekannt sind. Die klassische Überprüfung via SMS-Nachricht ist das bekannteste Phänomen aus dieser Zeit. Doch mit dem Einzug moderner Programmierschnittstellen in der Netztechnik beginnt sich diese Praxis allmählich grundlegend zu verändern.
Eine aktuelle Sport-Kooperation zeigt, wie das in der Praxis aussieht: Der Technologieanbieter Blocksport implementierte eine direkte Verifizierungskomponente über eine Netzwerk-Schnittstelle. Die erste Umsetzung für Sportfans erfolgte in Deutschland bei den Telekom Baskets Bonn und beim AS Monaco Basket in Frankreich. Bei beiden Vereinen ersetzt die direkte, netzbasierte Authentifizierung das herkömmliche Verfahren über SMS-Codes. Wer die Fan-App öffnet, ist sofort eingeloggt. Was oberflächlich nur wie ein bisschen mehr Komfort wirkt, ist im Kern ein fundamentaler technologischer Umbau. Dabei wird die Intelligenz des Mobilfunknetzes über standardisierte Schnittstellen direkt für Endkunden-Anwendungen zugänglich.
Längst überfällige Modernisierung
Schon seit einiger Zeit wurde in Entwicklungslabors daran gearbeitet, Mobilfunknetze für Softwareentwickler zu öffnen. Technische Standards und Pläne wurden definiert, doch die eigentliche Hürde waren die Netzbetreiber, die zögerten, diese Funktionen auch im echten, kommerziellen Betrieb freizuschalten. Doch nun scheint der Durchbruch gelungen zu sein. Die globale Abstimmung zwischen Standardisierungsgremien wie CAMARA, TMF und 3GPP hat den Prozess stark beschleunigt, und die Netzbetreiber unterstützen die Vergabe von Funktionen über standardisierte Programmierplattformen nun aktiv. Entwickler müssen sich dadurch nicht mehr mit der komplexen Netzinfrastruktur befassen, sondern können inzwischen sogar fertige Bausteine nutzen.
Der eigentliche Aha-Effekt zeigt sich jedoch beim Endanwender. Die gelernte Routine aus
Nummerneingabe, dem Warten auf die SMS und dem anschließenden Übertragen des Codes fällt komplett weg. Der Login erfolgt sofort, eine längst überfällige Modernisierung des digitalen Alltags.
Sicherheit und Performance als neuer Standard
Die stille Authentifizierung ist dabei erst der Anfang einer breiteren Entwicklung. Schnittstellen zur direkten Standortermittlung im Hintergrund werden bereits eingesetzt, um Betrugsversuche im Online-Banking effektiv zu verhindern. Zudem wird erprobt, wie Netze bei Großveranstaltungen die Verbindungskapazität für bestimmte Anwendungen
garantieren können. Wenn Tausende Menschen gleichzeitig im Stadion online gehen, sorgt die Infrastruktur selbstständig dafür, dass kritische Apps oder Ticketing-Systeme stabil bleiben. In Zukunft dürften diese Prozesse zunehmend durch lernende Systeme gesteuert werden, die Netzkapazitäten je nach Bedarf und Kontext autonom abrufen.
Die besten Funktionen sind diejenigen, die man gar nicht bemerkt
Je selbstverständlicher Entwickler auf Netzfunktionen zugreifen können (ähnlich wie es heute schon bei digitalen Kartendiensten oder Bezahlsystemen der Fall ist), desto schneller werden andere nachziehen, sei es im Mobilitätssektor, im Finanzwesen, in der Gesundheitsversorgung oder beim Gaming. Überall dort, wo Verbindungsabbrüche oder erzwungene Hürden stören, bietet das Mobilfunknetz die nötigen Daten, um den Login nahtlos zu gestalten. Ein Gamer zum Beispiel, der die Verbindung verliert, kann so ohne Verzögerung wieder einsteigen, ganz ohne die Eingabe eines Passworts. Und das Beste daran: Für Endverbraucher finden diese Veränderungen nahezu unsichtbar statt.
Kubermatic präsentiert neue KI-Plattform
Die Kubernetes-native Lösung stoppt Verschwendung teurer GPU-Ressourcen und macht KI-Zugriff im Unternehmen zentral steuerbar.
Kubermatic AI unterstützt Unternehmen dabei, ihre bestehende GPU- und Cluster-Infrastruktur effizienter zu nutzen. Sie richtet sich an Unternehmen, die eine interne KI-Plattform aufbauen, eine Neocloud betreiben oder ihre GPU-Ressourcen wirtschaftlicher einsetzen möchten.
Unternehmen investieren derzeit immense Beträge in GPUs als eine der derzeit teuersten Infrastrukturkomponenten. Ein Großteil der teuren Kapazität bleibt jedoch ungenutzt. So liegt Branchenanalysen zufolge die GPU-Auslastung in vielen Unternehmen bei nur rund fünf Prozent. Statt vorhandene Ressourcen besser zu nutzen, investieren Unternehmen in weitere Hardware. Kubermatic AI adressiert dieses Problem.
„Wir beobachten, wie Unternehmen ihre GPUs in das teuerste Brachland der Tech-Branche verwandeln. Genau das wollen wir mit Kubermatic AI ändern“, erklärt Sebastian Scheele, Mitgründer und CEO von Kubermatic.
Eine gemeinsame Plattform
Bislang lösen viele Unternehmen den KI-Zugang, indem jedes Team oder jede Fachabteilung eine eigene Modell-Bereitstellung betreibt. Das funktioniert zwar, ist aber teuer: Jede neue Instanz bindet GPU-Speicher und Rechenleistung, selbst wenn sich gerade keine Anfragen in Bearbeitung befinden. Gleichzeitig warten andere Teams auf freie Kapazitäten, die anderswo blockiert sind.
Kubermatic AI setzt hier auf einen anderen Ansatz. Statt ein Modell mehrfach zu duplizieren, stellen Unternehmen es einmal zentral bereit. Dank der integrierten Mandantenfähigkeit können mehrere Teams gemeinsam das Modell nutzen. Jedes Team erhält hierbei isolierten API-Zugriff, Kontingente (Quotas), separate Budgets, eigene Governance-Richtlinien sowie eine sichere Mandantentrennung. Die zugrundeliegende Modellinstanz bleibt dabei für alle dieselbe. Dadurch ändert sich die Kostenstruktur von Enterprise-KI grundlegend: Statt Infrastruktur zu duplizieren, können Unternehmen diese sicher teilen.
Praktischer Nutzen für Unternehmen
Mit Kubermatic AI können Unternehmen LLMs as a Service bereitstellen. Entwicklerteams greifen dabei über sichere APIs auf zentral verwaltete Modelle zu. Mit einem Deployment lassen sich mehrere Teams bedienen, wodurch doppelte Modellbereitstellungen entfallen. Insbesondere lässt sich die GPU-Auslastung verbessern. Teure, bereits vorhandene Hardware verarbeitet Anfragen, statt ungenutzt zu bleiben. Unternehmen können die KI zentral steuern, da Richtlinien, Kontingente und Sicherheit über eine einzige Plattform laufen, und die KI überall betreiben – On-Premises, in der Cloud, hybrid oder in souveränen Umgebungen. Entwicklerteams müssen dabei keine neue Oberfläche erlernen. Über integrierte MCP-Unterstützung lässt sich Kubermatic AI direkt in bestehende agentenbasierte Workflows einbinden.
www.kubermatic.com/products/kubermatic-ai/
(Fotos: Kubermatic)
Hacker können Bind Link Funktion in Windows missbrauchen
Legitime Tools und Dienste bieten Hackern eine effektive Möglichkeit, ihre Living-off-the-Land (LOTL)- oder Living-off the-Services (LOTS)-Angriffe zu verbergen.
Mit der Tarnkappe einer legitimen Funktion – wie auch eines Dienstes oder Tools – unterlaufen solche Angriffe die Erkennung von Endpoint Detection and Response (EDR) oder anderer Analysetools. Weitere Beispiele für ein solches Mimikri haben die Experten der Bitdefender Labs nun dokumentiert: Hacker können Bind Links, das legitime Tool zur Virtualisierung von Windows-Dateisystemen, missbrauchen, um so die Erkennungsmechanismen der EDR-Sensoren oder auch von Windows-Bordmitteln zur Abwehr einschließlich AMSI, Applocker und die Windows-Firewall zu umgehen. Dafür müssen sie nicht eine einzige Datei in einem Laufwerk ändern.
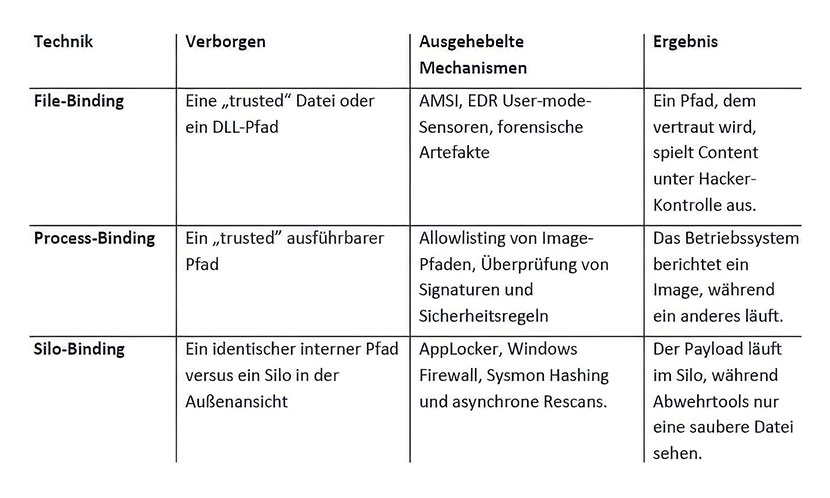
Die Experten von Bitdefender haben drei neue Angriffstechniken dokumentiert: File-Binding, Process-Binding und Silo-Binding. Hacker nutzen legitime Bind Links, wie sie Windows-Container, Store-Apps oder die Windows Sandbox als virtuelle Datenpfade verwenden, für ihre Zwecke. Mit Administrator-Zugriff können die Hacker die Ansicht eines Dateisystems beim Silo-Binding zweiteilen: Während EDR, die AppLocker-Richtlinien oder forensische Tools nur eine saubere, vertrauenswürdige Datei erkennen, finden die Cyberkriminellen hier den Platz für ihren bösartigen Code und führen diesen im isolierten Container aus.
In einer Konstellation ermöglicht das Tool Invoke-Mimikatz den Diebstahl von Zugangsdaten – getarnt als Systemprozess in Windows. So bleibt es nach einem Live-EDR-Scan unentdeckt, weil es als der vertrauenswürdiger Windows-System-Prozess für Updates tiworker.exe gemapped wird.
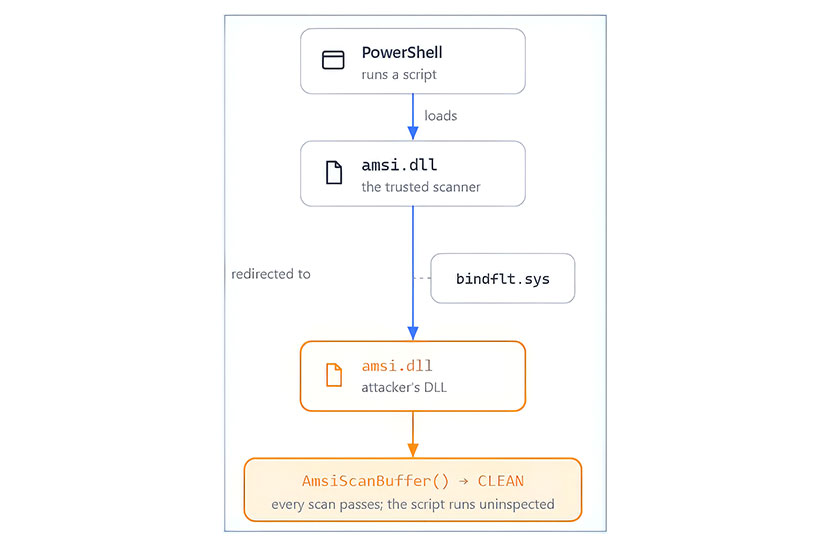
Die dokumentierten Techniken hebeln die Abwehrmechanismen der Antimalware Scan Interface (AMSI), User-Mode-Sensoren von EDR-Lösungen, den AppLocker, Windows-Firewall-Regeln sowie den Sysmon-Systemdienst und Gerätetreiber zum Überwachen und Protokollieren von Systemaktivitäten im Windows-Ereignisprotokoll von Windows (auch in den in Windows 11 oder Windows Server 2025 integrierten Versionen) aus. Gefährdet sind auch Windows 10-RS4+- und Windows-11-Systeme, sobald ein Angreifer über Administratorrechte verfügt. Ebenso betroffen sind Antivirus- und EDR-Lösungen, die Image-File-Pfaden nach einer Standard-Prozessbenachrichtigungsroutine vertrauen.
Microsoft selbst stufte im Anschluss an die Information durch Bitdefender diese Risiken als „Low Severity“ ein, weil für den Missbrauch Administrator-Rechte nötig seien. Bitdefender-Experten warnen vor der Einfachheit des Zugriffs durch Bring-Your-Own-Virtual-Driver (BYOVD)-Techniken.
(Fotos: Bitdefender)